Un site piraté exige une réaction ordonnée, pas une panique. Les actions prioritaires sont : couper les accès, changer tous les mots de passe, alerter l’hébergeur et conserver les fichiers en l’état. Sur 53 sites d’entreprises du Béarn et des Landes mesurés le 20 septembre 2026, 17 % seulement envoient un en-tête Content-Security-Policy, l’une des protections de base contre les injections de code.
Les premières heures
La première heure détermine si le nettoyage sera simple ou complexe. Voici les actions à conduire dans l’ordre.
Confirmez d’abord que le site est bien piraté. Consultez l’onglet « Sécurité et actions manuelles » dans Google Search Console : c’est là que Google signale les contenus malveillants détectés. L’outil Safe Browsing de Google (transparencyreport.google.com) indique si les navigateurs affichent un avertissement de danger à vos visiteurs.
Si le piratage est confirmé, passez le site en mode maintenance depuis le panneau de contrôle de votre hébergeur. Cela coupe l’exposition des visiteurs au contenu malveillant et empêche l’attaquant d’utiliser le site comme relais actif.
Changez tous les mots de passe, dans cet ordre : compte administrateur WordPress, accès FTP/SFTP, panneau de contrôle de l’hébergeur, base de données MySQL, compte e-mail lié à l’administration. En oublier un seul maintient une porte ouverte.
Prévenez votre hébergeur. Ses équipes peuvent fournir les journaux d’accès serveur, isoler le site sur le réseau et vérifier si d’autres comptes sur la même infrastructure sont affectés.
Si votre site collecte des données personnelles, qu’il s’agisse d’un formulaire de contact, d’une boutique en ligne ou d’un espace client, l’article 33 du Règlement général sur la protection des données (adopté le 27 avril 2016, applicable depuis le 25 mai 2018) prévoit une notification à la CNIL dans les 72 heures suivant la constatation d’une violation. L’étendue exacte de cette obligation dépend de la nature des données et de la situation précise : seul un professionnel du droit peut trancher ce point dans votre cas.
Avant toute restauration, faites une copie complète du site dans son état actuel, fichiers et base de données. Cette copie dite « infectée » est indispensable pour comprendre comment l’attaque s’est produite et éviter qu’elle recommence.
Ce qu’il ne faut pas faire
La mauvaise réaction aggrave souvent la situation autant que l’attaque initiale.
Ne restaurez pas une sauvegarde sans avoir identifié la cause. Si la faille d’origine est toujours présente, un plugin vulnérable ou un mot de passe identique, l’attaquant reviendra dans les heures qui suivent. Une restauration sans correction donne l’illusion d’un site propre.
Ne supprimez pas les fichiers suspects sans les avoir copiés ailleurs. Ces fichiers sont les traces de l’attaquant. Ils permettent d’identifier la méthode d’intrusion et d’évaluer ce qui a été exposé.
Ne changez pas uniquement le mot de passe WordPress. Un attaquant qui a déposé un backdoor peut revenir sans utiliser aucun identifiant. Le changement de mot de passe ne supprime pas un fichier déjà présent sur le serveur.
Ne minimisez pas les symptômes discrets. Des redirections vers des sites tiers, des liens en langue étrangère dans le code source ou des pages inconnues indexées dans Google sont des indicateurs d’intrusion au même titre que les messages d’avertissement visibles par tous.
Les causes les plus fréquentes
Les plugins non mis à jour, les mots de passe faibles et l’absence d’en-têtes de sécurité sont les trois portes d’entrée que les prestataires spécialisés rencontrent le plus régulièrement.
Les plugins et thèmes non mis à jour constituent le premier point d’entrée. Quand une faille est découverte dans un plugin répandu, sa correction est publiée dans la mise à jour. Les sites qui ne l’ont pas encore appliquée sont exposés dès que la vulnérabilité est rendue publique. WordPress publie régulièrement des correctifs de sécurité, comme la version 7.1.1 diffusée le 17 septembre 2026.
Les mots de passe faibles ou réutilisés sur plusieurs services ouvrent la porte aux attaques automatisées sur /wp-admin. Sans limitation du nombre de tentatives de connexion, ces attaques peuvent tester des milliers de combinaisons sans déclencher d’alerte.
L’absence d’en-têtes de sécurité constitue un troisième vecteur sous-estimé. Sur 53 sites d’entreprises du Béarn et des Landes mesurés le 20 septembre 2026, seulement 32 % envoient un en-tête Strict-Transport-Security (17 sites sur 53) et 17 % seulement envoient une Content-Security-Policy (9 sites sur 53). Un en-tête Content-Security-Policy correctement configuré réduit la surface exploitable lors d’une tentative d’injection de scripts malveillants. Son absence ne cause pas directement un piratage, mais elle facilite l’exploitation d’une faille existante.
Ce que le lecteur peut vérifier lui-même
Plusieurs vérifications restent accessibles sans compétences de développeur.
Dans Google Search Console, l’onglet « Sécurité et actions manuelles » signale les contenus malveillants détectés. C’est souvent le premier endroit où un piratage se révèle, parfois avant que le propriétaire ne remarque quoi que ce soit depuis l’interface WordPress.
Via FTP ou le gestionnaire de fichiers de votre hébergeur, triez les fichiers par date de modification. Les fichiers récemment modifiés sans raison apparente, notamment dans wp-content/uploads, wp-content/themes ou à la racine du site, méritent un examen attentif. Les dossiers de médias sont particulièrement ciblés pour y déposer des scripts exécutables déguisés en images.
Dans le tableau de bord WordPress, ouvrez la liste des utilisateurs et vérifiez qu’aucun compte administrateur inconnu n’y figure. La création d’un compte admin fantôme est l’une des premières actions d’un attaquant pour conserver un accès après le nettoyage.
L’extension Wordfence Security propose un scan gratuit qui liste les fichiers modifiés ou suspects et les compare aux fichiers officiels de WordPress et des plugins installés. Son rapport est lisible sans connaissance du code.
Un site soudainement très lent peut aussi être un signal : des scripts malveillants injectés dans les pages consomment des ressources serveur et dégradent le temps de chargement. Si vous soupçonnez un problème de performance sans en trouver la cause, le diagnostic en 6 étapes pour un site WordPress lent aide à distinguer un problème technique d’un signe d’intrusion.
Ces vérifications donnent un état des lieux. Elles ne garantissent pas un nettoyage complet : un backdoor dissimulé dans un fichier système peut rester invisible à un scan automatique.
Quand faire appel à un prestataire, et quand ce n’est pas la peine
Tout piratage ne nécessite pas l’intervention d’un professionnel.
Vous pouvez gérer seul si le site reste accessible depuis l’interface d’administration, si Wordfence ne détecte que des fichiers modifiés en surface sans injection dans la base de données, et si aucune donnée client n’a manifestement été exposée. Dans ce cas : changement des mots de passe, suppression des fichiers signalés, mise à jour de tous les plugins et du cœur WordPress, puis surveillance renforcée sur plusieurs semaines.
Faites appel à un prestataire quand le site est inaccessible depuis l’interface d’administration, quand Wordfence signale des injections SQL dans la base de données, quand Google a mis le site sur liste noire, ou quand vous trouvez des fichiers PHP dans des répertoires où WordPress n’en place jamais. Ces situations exigent de connaître la structure interne de WordPress et d’être capable de distinguer un fichier légitime d’un backdoor.
Un contrat de maintenance de site internet qui intègre la surveillance, les mises à jour et les sauvegardes régulières revient systématiquement moins cher qu’une intervention d’urgence. Les sauvegardes quotidiennes permettent notamment de restaurer un état antérieur sans perdre plusieurs semaines de contenu ou de commandes.
Pour une boutique en ligne, l’impact d’un piratage dépasse le site lui-même : données clients, transactions en cours, confiance des acheteurs. Une prise en charge SAV e-commerce peut assurer la continuité du service client pendant le nettoyage et éviter que la situation se transforme en crise commerciale.
Si l’incident vous conduit à reconsidérer la refonte du site sur des bases plus sécurisées, la page Estimez le coût de votre site internet donne un premier cadre de référence.
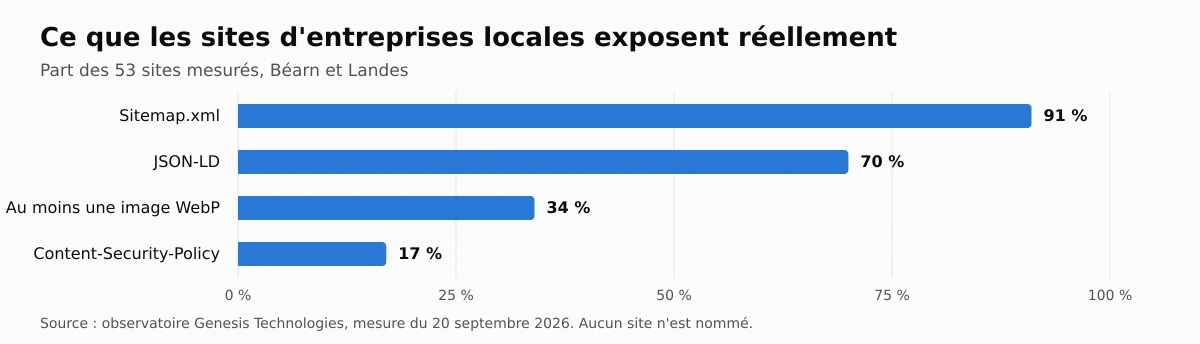
| Critère | Part des sites | Sites concernés |
|---|---|---|
| Sites exposant un sitemap.xml | 91 % | 48 sur 53 |
| Sites exposant du JSON-LD | 70 % | 37 sur 53 |
| Sites servant au moins une image WebP | 34 % | 18 sur 53 |
| Sites envoyant une Content-Security-Policy | 17 % | 9 sur 53 |
Méthode
Les données de sécurité citées dans cet article proviennent d’un run effectué le 20 septembre 2026 sur 53 sites d’entreprises du Béarn et des Landes, hors site de l’agence et hors concurrents directs.
La présence des en-têtes HTTP (Strict-Transport-Security, Content-Security-Policy) a été vérifiée en lisant les en-têtes de réponse de la page d’accueil de chaque site. Le résultat est binaire : l’en-tête est présent ou absent. La qualité de la configuration (valeur, paramètres, durée déclarée) n’a pas été évaluée dans ce run. Un en-tête présent mais mal paramétré n’est donc pas distingué d’un en-tête correctement configuré dans ces résultats.
La validité du certificat HTTPS a été vérifiée par requête HTTP avec contrôle du certificat. Les scores de performance (LCP mobile médian de 8816 ms, score Lighthouse mobile médian de 61/100) ont été mesurés via l’API PageSpeed Insights en stratégie mobile.
Le panel couvre des TPE et PME d’un territoire donné. Les résultats ne sont pas extrapolables à d’autres régions ni à d’autres catégories d’entreprises.
FAQ
Comment savoir si mon site WordPress a été piraté ?
Les indicateurs les plus fréquents sont des alertes dans l’onglet « Sécurité et actions manuelles » de Google Search Console, un avertissement de danger affiché par le navigateur aux visiteurs, des redirections vers des sites inconnus, du contenu étranger dans les pages, et l’apparition de comptes administrateur que vous n’avez pas créés. Un site qui ralentit brutalement sans raison technique apparente peut aussi être un signal à ne pas ignorer.
Changer les mots de passe suffit-il pour nettoyer un site piraté ?
Non. Le changement de mots de passe coupe l’accès via les identifiants compromis, mais pas via un backdoor déjà déposé sur le serveur. Un backdoor permet à l’attaquant de revenir sans passer par la page de connexion. Le nettoyage complet suppose d’identifier et de supprimer ces fichiers, de vérifier la base de données et de corriger la faille d’origine.
Mon hébergeur peut-il nettoyer le site à ma place ?
Certains hébergeurs proposent une prestation de nettoyage, souvent payante, avec un périmètre variable. Ils peuvent isoler le site, fournir les journaux d’accès et restaurer une sauvegarde, mais le nettoyage du code et de la base de données n’est pas systématiquement inclus dans l’offre standard. Posez la question explicitement avant de supposer que c’est compris dans votre contrat d’hébergement.
Est-ce que je dois prévenir mes clients si mon site e-commerce a été piraté ?
Si des données personnelles de clients ont pu être exposées, l’article 33 du RGPD (Règlement général sur la protection des données, 27 avril 2016, applicable depuis le 25 mai 2018) prévoit une notification à la CNIL dans les 72 heures suivant la constatation, et dans certains cas une notification aux personnes concernées. L’étendue exacte de ces obligations dépend de la nature des données et de la situation précise : consultez un professionnel du droit pour évaluer ce que votre cas déclenche.
Comment éviter qu’un piratage se reproduise après le nettoyage ?
Trois mesures réduisent le risque de récidive : maintenir WordPress, les plugins et les thèmes à jour sans exception, activer l’authentification à deux facteurs sur les comptes administrateur, et configurer les en-têtes de sécurité Content-Security-Policy et Strict-Transport-Security. Un plan de maintenance de site internet qui automatise les mises à jour et les sauvegardes est plus fiable qu’une vérification manuelle ponctuelle.