Sur 52 sites d’entreprises du Béarn et des Landes mesurés le 1er novembre 2026, tous servent leurs pages en HTTPS. Mais seulement 31 % envoient un en-tête Strict-Transport-Security, et 17 % une Content-Security-Policy. Le certificat SSL est devenu la norme. La configuration de sécurité qui l’accompagne côté serveur, non.
Ce que ça veut dire concrètement pour un dirigeant
Avoir le cadenas dans la barre du navigateur ne signifie pas que votre site est entièrement sécurisé. Le certificat SSL chiffre les échanges entre le navigateur de vos visiteurs et votre serveur. Il ne protège pas contre d’autres vecteurs d’attaque que deux en-têtes HTTP comblent en partie.
Le Strict-Transport-Security, ou HSTS, indique au navigateur de toujours contacter votre site en HTTPS, même si un lien ou un utilisateur utilise l’adresse en HTTP. Sans HSTS, un attaquant placé entre votre visiteur et votre serveur peut intercepter la connexion avant qu’elle passe en chiffré, et servir une version non sécurisée de votre site à sa place. Avec HSTS, le navigateur refuse cette substitution.
La Content-Security-Policy, ou CSP, liste les sources autorisées à charger du code sur vos pages : scripts, images, polices, iframes. Tout élément externe non déclaré est bloqué avant d’agir. Les attaques de type Cross-Site Scripting (XSS), qui permettent d’injecter du code malveillant dans une page consultée par vos visiteurs, exploitent précisément l’absence de cette restriction. Pour une boutique en ligne qui traite des données de paiement ou des adresses clients, ce mécanisme est directement lié à la sécurité de vos acheteurs.
Sur les 52 sites mesurés le 1er novembre 2026, 16 envoient un en-tête HSTS, soit 31 %, et 9 envoient une CSP, soit 17 %. Ces deux en-têtes ne dépendent pas du CMS utilisé : ils se configurent côté serveur ou côté hébergeur.
La sécurité d’un site d’entreprise englobe aussi une dimension légale. Sur ce même panel, 83 % des sites affichent une page de mentions légales (43 sur 52), 54 % une politique de confidentialité (28 sur 52), et 60 % un bandeau de gestion des cookies (31 sur 52). L’article sur la conformité légale des sites d’entreprises en Béarn et dans les Landes détaille les textes applicables et les risques associés à chacune de ces lacunes.
Ce que les segments révèlent
Le contraste le plus net s’observe entre les sites vitrines et les sites e-commerce sur la présence des conditions générales de vente.
Sur les 31 sites vitrines du panel, 3 % exposent un lien vers des CGV depuis leur page d’accueil. Sur les 13 sites e-commerce, ce taux est de 77 %. Cette différence tient à la nature de l’obligation : les articles L. 111-1 et suivants du Code de la consommation imposent la communication précontractuelle des conditions générales pour toute vente à distance. Un site e-commerce sans CGV accessibles s’expose à une sanction administrative. Ce point mérite une vérification auprès d’un juriste.
Les sites e-commerce affichent par ailleurs un taux de mentions légales inférieur aux sites vitrines sur les 52 sites mesurés le 1er novembre 2026 : 69 % contre 84 %. Les mentions légales sont pourtant obligatoires pour tout site professionnel, qu’il vende ou non.
Par bassin de vie, les scores de performance mobile divergent. Les 15 sites du bassin d’Orthez et du Béarn des Gaves affichent un score médian de 63/100, les 15 sites de Pau et de son agglomération un score de 69/100, et les 14 sites des Landes et de la Chalosse un score de 70/100. Le LCP mobile accentue l’écart : les sites du bassin de Pau atteignent 8 571 ms en médiane, contre 5 591 ms pour le bassin d’Orthez et 7 801 ms pour les Landes. Ces valeurs s’inscrivent dans le même ordre de grandeur que le LCP médian global de 7 638 ms sur les 52 sites. L’analyse de la performance des sites d’entreprises en Béarn fournit des éléments de contexte sur ces indicateurs.
Par secteur, les 10 sites de l’agroalimentaire affichent le taux de CGV le plus élevé parmi les segments publiables : 60 %. Les 8 sites du bâtiment affichent quant à eux 0 % de CGV sur 8 sites mesurés. Pour un artisan ou une entreprise qui propose des devis ou des paiements en ligne, ce point mérite examen.
Les causes techniques les plus fréquentes
L’absence d’en-têtes HSTS et CSP provient le plus souvent de l’hébergement, d’un site jamais réaudité depuis sa création, ou de la complexité propre à la mise en place d’une CSP.
Les offres d’hébergement mutualisé d’entrée de gamme n’exposent pas toujours les fichiers de configuration serveur dans leur interface d’administration. Sans accès au fichier .htaccess pour Apache, ou à son équivalent Nginx, il est difficile d’ajouter des en-têtes HTTP personnalisés. Certains hébergeurs proposent un panneau dédié. D’autres n’en prévoient pas, et la solution passe alors par un service intermédiaire de type proxy, qui permet d’injecter des en-têtes sans toucher à la configuration du serveur d’origine.
La deuxième cause est la délégation oubliée. Un site conçu plusieurs années auparavant par un prestataire n’avait probablement pas ces en-têtes dans son cahier des charges initial. Si aucune révision technique ne l’a couvert depuis, le problème reste invisible. Un contrat de maintenance de site internet qui intègre un contrôle des en-têtes HTTP permet de détecter ce type de lacune avant qu’elle soit exploitée.
La troisième cause concerne la CSP en particulier. Sa mise en place exige de lister toutes les sources tierces chargées par le site : scripts de mesure d’audience, polices distantes, lecteurs vidéo, modules de paiement. Une liste incomplète casse des fonctionnalités. Une liste trop permissive ne protège guère mieux que l’absence de CSP. Ce travail de recensement est technique et suppose une connaissance précise de ce que charge chaque page.
Sur les 52 sites mesurés, 26 tournent sous WordPress. La présence ou l’absence d’en-têtes de sécurité ne dépend pas du CMS mais de la configuration serveur mise en place lors de l’installation ou des maintenances successives.
Ce que vous pouvez vérifier vous-même
Un premier diagnostic est possible sans compétence technique, en quelques minutes.
L’outil SecurityHeaders.com analyse les en-têtes HTTP de n’importe quelle adresse et affiche une note de A+ à F avec le détail des en-têtes présents et manquants. Saisissez l’adresse de votre site et le résultat s’affiche immédiatement.
L’outil PageSpeed Insights de Google mesure la performance de votre site et liste les ressources tierces chargées par vos pages. Cette liste est le point de départ pour construire une CSP. Elle indique aussi votre score de performance mobile : le panel de 52 sites affiche 69/100 en médiane le 1er novembre 2026, avec un LCP médian de 7 638 ms.
Si ces vérifications révèlent l’absence de HSTS ou de CSP, la suite dépend de votre hébergement. Avec accès aux fichiers de configuration serveur, un développeur peut corriger ces points rapidement. Sans cet accès, un service proxy résout le problème dans la plupart des cas. Dans les deux situations, refaire le site entièrement n’est pas nécessaire.
Pour les boutiques en ligne, les enjeux de sécurité technique et de conformité légale se cumulent. Un site e-commerce qui combine l’absence de HSTS, l’absence de CSP, une politique de confidentialité manquante et des CGV absentes additionne des risques de nature différente mais tout aussi concrets. La création d’un site e-commerce intègre normalement ces éléments dès le départ. Un audit sur un site existant permet de les corriger sans tout reconstruire.
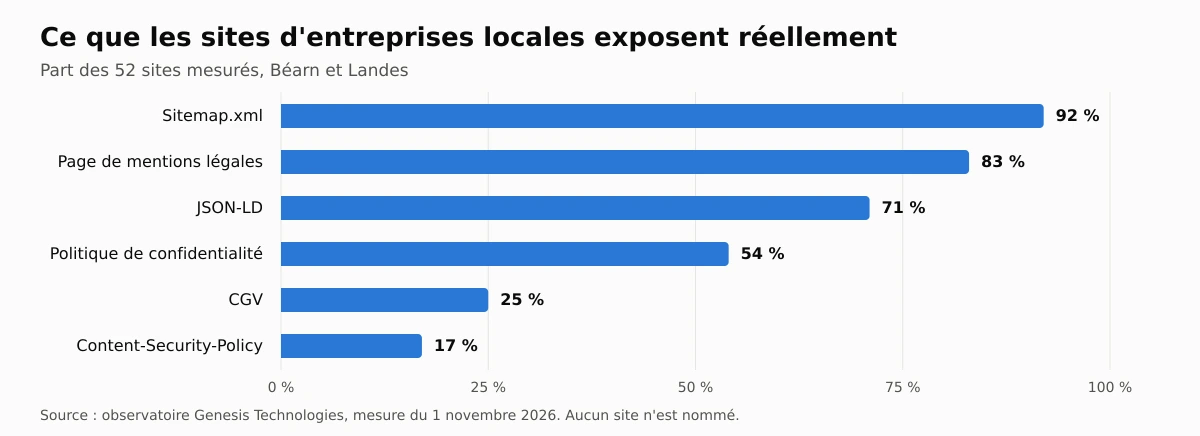
| Critère | Part des sites | Sites concernés |
|---|---|---|
| Sites exposant un sitemap.xml | 92 % | 48 sur 52 |
| Sites exposant une page de mentions légales | 83 % | 43 sur 52 |
| Sites exposant du JSON-LD | 71 % | 37 sur 52 |
| Sites exposant une politique de confidentialité | 54 % | 28 sur 52 |
| Sites exposant des CGV | 25 % | 13 sur 52 |
| Sites envoyant une Content-Security-Policy | 17 % | 9 sur 52 |
Méthode
Les données de cet article proviennent d’un run automatisé réalisé le 1er novembre 2026 sur 52 sites d’entreprises du Béarn et des Landes. Le panel exclut le site de Genesis Technologies et les sites de concurrents directs.
Les mesures de performance utilisent l’API PageSpeed Insights de Google, catégorie performance, en stratégie mobile et desktop selon l’indicateur. Les valeurs publiées sont des médianes calculées sur l’ensemble du panel ou sur le segment concerné.
Les en-têtes HTTP (Strict-Transport-Security, Content-Security-Policy, HTTPS) sont lus directement dans les en-têtes de réponse de la page d’accueil de chaque site. Un en-tête présent mais mal configuré est comptabilisé comme présent : la mesure porte sur la présence, pas sur la qualité de la configuration.
La présence de mentions légales, de politique de confidentialité et de CGV est détectée par l’existence d’un lien vers une page correspondante depuis la page d’accueil. Un site qui héberge ces pages sans les lier depuis l’accueil n’est pas comptabilisé.
La détection du bandeau cookies repose sur la recherche de solutions de consentement connues et de bandeaux génériques dans le HTML de la page d’accueil. Un bandeau rendu uniquement côté client après chargement peut ne pas être détecté par cette méthode.
La répartition des CMS détectés est : WordPress (26), non détecté (17), PrestaShop (3), Shopify (2), Wix (2), Joomla (1), Drupal (1).
Les segmentations par type de site, par secteur et par bassin de vie ne sont publiées que lorsque le segment compte au moins 8 sites. En dessous de ce seuil, les valeurs sont trop instables pour être interprétées.
FAQ
Qu’est-ce qu’un en-tête HTTP et pourquoi mon site en envoie-t-il ?
Un en-tête HTTP est une information que votre serveur transmet au navigateur de votre visiteur au moment de lui livrer une page. Ces messages sont invisibles pour l’utilisateur final. Certains d’entre eux, comme HSTS et CSP, instruisent le navigateur sur le comportement à adopter pour sécuriser l’échange. Leur absence ne génère aucun message d’erreur visible, ce qui explique qu’ils restent souvent oubliés même sur des sites récents.
Mon site est en HTTPS : est-il pour autant bien sécurisé ?
Pas nécessairement. HTTPS chiffre les échanges entre votre visiteur et votre serveur, ce qui est indispensable. Il ne protège pas contre les scripts malveillants injectés dans vos pages, ni contre les tentatives de redirection vers une version non chiffrée. Sur les 52 sites mesurés le 1er novembre 2026, tous sont en HTTPS, mais seulement 31 % envoient un en-tête HSTS et 17 % une CSP.
Dois-je faire appel à un prestataire pour corriger ces en-têtes ?
Cela dépend de votre type d’hébergement. Si votre hébergeur donne accès aux fichiers de configuration serveur, un développeur peut corriger ces points en quelques heures. Sur certains hébergements mutualisés sans cet accès, un service intermédiaire de type proxy est la solution la plus rapide. Dans les deux cas, vous n’avez pas besoin de refaire votre site.
La sécurité de mon site a-t-elle un impact sur mon référencement ?
Google a confirmé prendre en compte le passage en HTTPS comme signal de classement. L’impact direct de HSTS et de CSP n’est pas documenté publiquement par Google. En revanche, un site compromis ou servant du code malveillant peut être signalé via Google Safe Browsing et disparaître des résultats de recherche. Par ailleurs, la performance mobile, dont le LCP fait partie, est un facteur de classement annoncé par Google dans le cadre de son programme Core Web Vitals. La page dédiée au référencement naturel et SEO explique comment ces indicateurs interagissent.
Mon site a un bandeau cookies. Suis-je en conformité avec le RGPD ?
Le bandeau est une condition nécessaire mais pas suffisante. La conformité au Règlement général sur la protection des données (règlement UE 2016/679 du 27 avril 2016) suppose également une politique de confidentialité accessible, un registre des traitements, et un bandeau conforme aux lignes directrices de la CNIL (délibération n° 2020-091 du 17 septembre 2020, mise à jour en 2022). Sur les 52 sites mesurés le 1er novembre 2026, 60 % affichent un bandeau mais seulement 54 % exposent une politique de confidentialité. Faites vérifier votre situation par un juriste ou un délégué à la protection des données.